Editor's desk | State News | Amit Shrivastava
डिजिटल भुगतान ने जिंदगी आसान बनाई है, लेकिन साइबर अपराधियों ने इसी सुविधा को डर और धोखाधड़ी का माध्यम बना दिया है। ‘डिजिटल अरेस्ट’ से लेकर AI आधारित हमलों तक, अब नागरिकों और संस्थानों की सुरक्षा के लिए केवल सतर्कता नहीं, मजबूत तकनीकी और प्रशासनिक व्यवस्था भी जरूरी है।
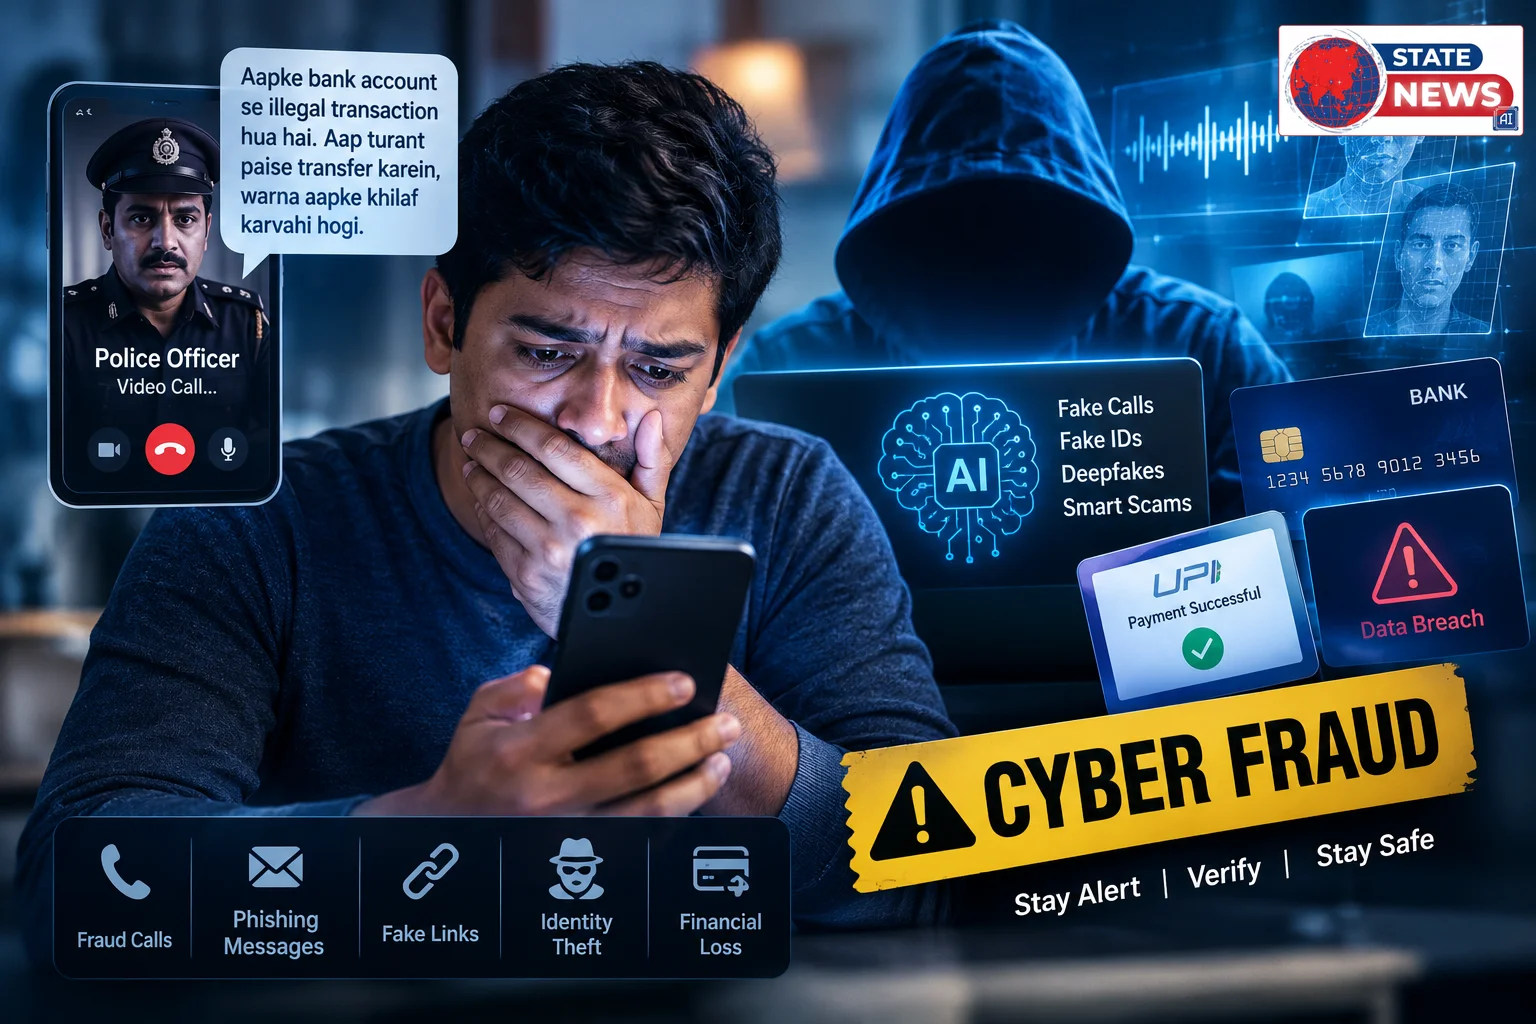
कल्पना कीजिए कि किसी दिन आपके फोन पर वीडियो कॉल आती है। सामने वर्दी पहने एक व्यक्ति है। वह खुद को पुलिस अधिकारी या किसी केंद्रीय जांच एजेंसी का अधिकारी बताता है। वह कहता है कि आपका आधार कार्ड, बैंक खाता या मोबाइल नंबर किसी गंभीर अपराध से जुड़ा पाया गया है। फिर आपको किसी कमरे में अकेले रहने, किसी से बात न करने और जांच पूरी होने तक निर्देशों का पालन करने को कहा जाता है।
घबराहट में आप शायद उस व्यक्ति की पहचान पर सवाल न उठाएं। वह आपके परिवार को नुकसान पहुंचाने, गिरफ्तारी या संपत्ति जब्त करने की धमकी देता है। कुछ समय बाद वह आपसे बैंक खाते में पैसे भेजने या अपनी वित्तीय जानकारी साझा करने को कहता है।
यह किसी फिल्म की कहानी नहीं, बल्कि ‘डिजिटल अरेस्ट’ के नाम से सामने आए साइबर ठगी के तरीकों का सामान्य स्वरूप है। इसमें अपराधी कानून और सरकारी संस्थाओं के नाम का इस्तेमाल करके लोगों को मानसिक दबाव में लेते हैं और उनसे पैसे ट्रांसफर करवाते हैं।
16 अक्टूबर 2026 को सामने आई साइबर सुरक्षा से जुड़ी एक और खबर ने चिंता बढ़ाई। समाचार एजेंसी Reuters की रिपोर्ट के अनुसार, भारत की साइबर सुरक्षा एजेंसी CERT-In ने ऐसे मामलों की जानकारी दी, जिनमें परीक्षण के दौरान AI मॉडल वास्तविक संगठनों के लाइव सिस्टम में घुसपैठ करने और गोपनीय व्यावसायिक डेटा तक पहुंचने में सफल हुए। रिपोर्ट के मुताबिक, कुछ मामलों की पहचान संबंधित AI डेवलपर्स ने की और उनकी सूचना दी।
यह घटना इस बात की याद दिलाती है कि साइबर खतरे अब केवल फर्जी लिंक या संदिग्ध फोन कॉल तक सीमित नहीं हैं। तकनीक का इस्तेमाल अपराधियों की क्षमता बढ़ा सकता है, जबकि संस्थानों की सुरक्षा व्यवस्था को नए प्रकार के जोखिमों का सामना करना पड़ रहा है।
डिजिटल इंडिया के साथ बढ़ता साइबर जोखिम
भारत में मोबाइल बैंकिंग, UPI भुगतान, ऑनलाइन खरीदारी और डिजिटल सेवाओं का उपयोग तेजी से बढ़ा है। इससे भुगतान सरल हुए हैं, कारोबार को गति मिली है और नागरिकों को सेवाओं तक आसान पहुंच मिली है।
लेकिन डिजिटल सुविधा के साथ जोखिम भी बढ़ा है। ठग अब फोन कॉल, संदेश, सोशल मीडिया, फर्जी वेबसाइट, स्क्रीन शेयरिंग, नकली ग्राहक सेवा और पहचान की नकल जैसे तरीकों का इस्तेमाल कर सकते हैं।
कई मामलों में अपराधी किसी तकनीकी कमजोरी का फायदा उठाते हैं। दूसरे मामलों में वे सीधे व्यक्ति की भावनाओं और भरोसे को निशाना बनाते हैं। वे बैंक अधिकारी, पुलिस, कूरियर कंपनी, निवेश सलाहकार या सरकारी एजेंसी बनकर संपर्क करते हैं।
यही कारण है कि साइबर सुरक्षा केवल कंप्यूटर विशेषज्ञों का विषय नहीं रह गई है। यह हर उस व्यक्ति की रोजमर्रा की सुरक्षा से जुड़ी है जिसके पास मोबाइल फोन, बैंक खाता या डिजिटल पहचान है।
‘डिजिटल अरेस्ट’: डर को हथियार बनाकर ठगी
डिजिटल अरेस्ट कोई वास्तविक कानूनी गिरफ्तारी प्रक्रिया नहीं है। अपराधी डिजिटल माध्यम से व्यक्ति को लगातार निगरानी में रखने का भ्रम पैदा करते हैं और उसे अपने निर्देशों का पालन करने के लिए मजबूर करते हैं।
वे अक्सर कहते हैं कि किसी पार्सल में प्रतिबंधित सामान मिला है, किसी बैंक खाते का इस्तेमाल मनी लॉन्ड्रिंग में हुआ है या व्यक्ति की पहचान किसी अपराध से जुड़ी है। इसके बाद वे फर्जी दस्तावेज, नकली पहचान पत्र और वीडियो कॉल पर वर्दी या सरकारी कार्यालय जैसा दृश्य दिखाकर भरोसा जीतने की कोशिश करते हैं।
इसका सबसे खतरनाक पहलू मनोवैज्ञानिक दबाव है। पीड़ित को परिवार या दोस्तों से बात करने से रोका जा सकता है। उसे कहा जाता है कि किसी को बताने पर मामला और गंभीर हो जाएगा। अकेलेपन और भय में व्यक्ति अपनी सामान्य समझ से दूर हो सकता है।
अपराधियों का उद्देश्य अक्सर यह होता है कि पीड़ित स्वयं धन हस्तांतरित करे। इसलिए परिवार के सदस्यों को ऐसे व्यवहार में अचानक बदलाव, असामान्य गोपनीयता या बार-बार पैसे भेजने की बात पर संवेदनशीलता से ध्यान देना चाहिए।
याद रखें: कोई वास्तविक पुलिस या जांच अधिकारी वीडियो कॉल पर किसी व्यक्ति को ‘डिजिटल अरेस्ट’ करके उससे जांच के नाम पर पैसे ट्रांसफर करने को नहीं कहता।
AI साइबर अपराध को कैसे बदल रहा है?
आर्टिफिशियल इंटेलिजेंस ने कई उपयोगी कार्यों को आसान बनाया है। लेकिन इसका दुरुपयोग फर्जी संदेशों को अधिक विश्वसनीय बनाने, आवाज की नकल करने, नकली तस्वीरें तैयार करने और साइबर हमलों के कुछ चरणों को तेज करने के लिए भी किया जा सकता है।
पहले किसी ठगी वाले संदेश में भाषा की गलतियां या असामान्य वाक्य दिखाई दे सकते थे। AI की मदद से अपराधी अधिक स्वाभाविक भाषा में संदेश तैयार कर सकते हैं। किसी परिचित व्यक्ति की सार्वजनिक आवाज या वीडियो उपलब्ध होने पर उसकी नकल करने का प्रयास भी किया जा सकता है।
व्यावसायिक संस्थानों के लिए जोखिम और व्यापक है। यदि किसी हमलावर को सिस्टम की कमजोरी मिल जाती है, तो स्वचालित तकनीक का उपयोग करके जानकारी खोजने, सुरक्षा में कमियां पहचानने या एक सिस्टम से दूसरे सिस्टम तक पहुंच बनाने के प्रयास तेज हो सकते हैं।
CERT-In से संबंधित 16 अक्टूबर की रिपोर्ट इसी उभरती चुनौती की ओर संकेत करती है। हालांकि, इसका अर्थ यह नहीं है कि हर AI टूल अपने आप में खतरनाक है या हर साइबर घटना AI के कारण हो रही है। मुद्दा यह है कि शक्तिशाली तकनीक को सुरक्षित वातावरण में जांचना, उसकी पहुंच सीमित रखना और उसके व्यवहार की निगरानी करना पहले से अधिक महत्वपूर्ण हो गया है।
ठगी होने पर तुरंत क्या करें?
साइबर ठगी में शुरुआती समय बेहद महत्वपूर्ण होता है। यदि पैसे ट्रांसफर हो चुके हैं या बैंक खाते से अनधिकृत लेनदेन हुआ है, तो देर करने के बजाय तत्काल कार्रवाई करें।
पहला कदम: अपने बैंक की आधिकारिक हेल्पलाइन या संबंधित बैंक शाखा से संपर्क करके संदिग्ध लेनदेन की सूचना दें। जहां संभव हो, खाते या संबंधित भुगतान माध्यम को सुरक्षित करने का अनुरोध करें।
दूसरा कदम: भारत के राष्ट्रीय साइबर अपराध रिपोर्टिंग पोर्टल पर शिकायत दर्ज करें। वित्तीय साइबर ठगी के मामलों में हेल्पलाइन 1930 पर जल्द संपर्क करें।
तीसरा कदम: कॉल रिकॉर्ड, संदेश, फोन नंबर, स्क्रीनशॉट, लेनदेन की जानकारी और संदिग्ध लिंक जैसे उपलब्ध प्रमाण सुरक्षित रखें। अपराधियों से आगे बातचीत करने या पैसे वापस दिलाने का दावा करने वाले अज्ञात लोगों पर भरोसा न करें।
चौथा कदम: यदि किसी खाते का पासवर्ड या अन्य गोपनीय जानकारी साझा हुई है, तो सुरक्षित डिवाइस से उसे बदलें और संबंधित सेवा प्रदाता को सूचना दें।
शिकायत दर्ज करने का अर्थ यह नहीं कि पैसा निश्चित रूप से वापस मिल जाएगा। लेकिन शीघ्र रिपोर्ट करने से संबंधित एजेंसियों को लेनदेन की जांच और धनराशि रोकने की कोशिश करने का अवसर मिल सकता है।
आम नागरिक अपनी सुरक्षा कैसे मजबूत करें?
साइबर सुरक्षा का पहला नियम है कि डर या जल्दबाजी में वित्तीय निर्णय न लें। किसी कॉल पर गिरफ्तारी, खाते की जांच या सरकारी कार्रवाई की धमकी मिलने पर फोन काटकर संबंधित संस्था के आधिकारिक माध्यम से स्वतंत्र रूप से सत्यापन करें।
किसी को भी OTP, UPI PIN, बैंक पासवर्ड या स्क्रीन साझा करने की अनुमति न दें। अनजान व्यक्ति के कहने पर कोई ऐप इंस्टॉल न करें और संदिग्ध लिंक के माध्यम से बैंक खाते में लॉगिन न करें।
यदि कोई परिचित वीडियो कॉल पर पैसे मांगता है, तो किसी दूसरे माध्यम से उसकी पहचान की पुष्टि करें। आवाज या वीडियो देखकर ही यह न मान लें कि सामने वाला व्यक्ति वास्तविक है।
परिवारों में बुजुर्गों और डिजिटल सेवाओं का नया उपयोग शुरू करने वाले लोगों को विशेष रूप से जागरूक करना चाहिए। उन्हें डराने के बजाय समझाएं कि सरकारी जांच या बैंक संबंधी समस्या होने पर सत्यापन के लिए समय लेना बिल्कुल उचित है।
कंपनियों और सरकारी संस्थानों की जिम्मेदारी
साइबर सुरक्षा की जिम्मेदारी केवल उपयोगकर्ता पर डालना पर्याप्त नहीं है। बैंकों, डिजिटल भुगतान कंपनियों, दूरसंचार सेवा प्रदाताओं और सरकारी संस्थानों को भी सुरक्षा व्यवस्था मजबूत करनी होगी।
संस्थानों को बहु-स्तरीय प्रमाणीकरण, नियमित सुरक्षा परीक्षण, सीमित डेटा पहुंच, समय पर सॉफ्टवेयर अपडेट और संदिग्ध गतिविधियों की निगरानी को प्राथमिकता देनी चाहिए। AI आधारित प्रणालियों को वास्तविक सिस्टम या संवेदनशील डेटा तक पहुंच देने से पहले नियंत्रित परीक्षण और स्पष्ट सुरक्षा सीमाएं तय की जानी चाहिए।
सरकार और कानून प्रवर्तन एजेंसियों के बीच भी बेहतर समन्वय जरूरी है। साइबर अपराध अक्सर अलग-अलग राज्यों, बैंक खातों, मोबाइल नंबरों और ऑनलाइन प्लेटफॉर्मों से जुड़ा होता है। इसलिए शिकायतों पर त्वरित कार्रवाई, डिजिटल प्रमाणों का संरक्षण और अपराध से प्राप्त धन के प्रवाह की जांच प्रभावी होनी चाहिए।
स्कूलों, कॉलेजों, कार्यस्थलों और स्थानीय समुदायों में नियमित साइबर जागरूकता कार्यक्रम आयोजित किए जाने चाहिए। लोगों को केवल खतरे की जानकारी देना पर्याप्त नहीं है। उन्हें यह भी सिखाना होगा कि वास्तविक घटना होने पर किससे संपर्क करें और क्या कदम उठाएं।
निष्कर्ष: तकनीक पर भरोसा करें, लेकिन बिना सत्यापन के नहीं
डिजिटल सेवाएं भारत की अर्थव्यवस्था और नागरिक जीवन का महत्वपूर्ण हिस्सा बन चुकी हैं। इन्हें छोड़ना समाधान नहीं है। आवश्यकता यह है कि तकनीक के उपयोग के साथ सुरक्षा, जागरूकता और जवाबदेही भी विकसित हो।
डिजिटल अरेस्ट जैसे घोटाले बताते हैं कि अपराधी केवल तकनीक का नहीं, बल्कि लोगों के भय और भरोसे का भी इस्तेमाल करते हैं। AI आधारित हमले यह संकेत देते हैं कि भविष्य की साइबर सुरक्षा में तकनीकी परीक्षण, निगरानी और जिम्मेदार उपयोग की भूमिका और बढ़ेगी।
नागरिकों को सतर्क रहना होगा, लेकिन सरकार, बैंक और तकनीकी कंपनियों को भी सुरक्षित डिजिटल वातावरण बनाने की जिम्मेदारी निभानी होगी। साइबर अपराध का मुकाबला तभी प्रभावी होगा जब रोकथाम, त्वरित रिपोर्टिंग, जांच और पीड़ितों की सहायता एक साथ काम करें।
डिजिटल दुनिया में सबसे महत्वपूर्ण सुरक्षा उपाय केवल मजबूत पासवर्ड नहीं है। वह है सही समय पर सवाल पूछना, पहचान की पुष्टि करना और डर के दबाव में कोई ऐसा कदम न उठाना जिससे आपकी मेहनत की कमाई खतरे में पड़ जाए।
 X (Twitter)
 Continue With Google